
নিউজ প্রবাসী ডেক্স:
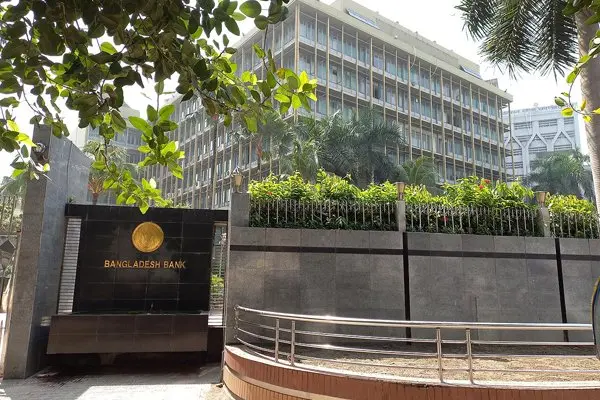
পিএইচপি প্রোগ্রামিং ভাষায় দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর সম্ভাব্য সাইবার হামলা ঠেকাতে সাময়িকভাবে বন্ধ রাখা হয়েছে বাংলাদেশ ব্যাংকের ওয়েবসাইট। নিরাপত্তাঝুঁকি যাচাই ও প্রয়োজনীয় ব্যবস্থা নেওয়ার পর সাইটটি পুনরায় চালুর উদ্যোগ চলছে।
বৃহস্পতিবার (২২ অক্টোবর) বাংলাদেশ ব্যাংকের এক কর্মকর্তা জানান, বিষয়টি শুধু বাংলাদেশের কেন্দ্রীয় ব্যাংকের মধ্যে সীমাবদ্ধ নয়। বিশ্বব্যাপী সতর্কতামূলক ব্যবস্থার অংশ হিসেবেই ওয়েবসাইটটি বন্ধ রাখা হয়েছে। ঝুঁকি বিশ্লেষণ শেষ হলে এটি আবার চালু করা হবে।
বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খানও জরুরি নিরাপত্তাজনিত সমস্যার কারণে ওয়েবসাইট বন্ধ থাকার বিষয়টি নিশ্চিত করেছেন। কেন্দ্রীয় ব্যাংকের সংশ্লিষ্ট প্রযুক্তিবিদেরা নিরাপত্তার দুর্বলতা শনাক্ত করে তা সমাধানে কাজ করছেন। একই কারণে পিএইচপিভিত্তিক কয়েকটি ব্যাংকের ওয়েবসাইটও সাময়িকভাবে বন্ধ রাখা হয়েছে।
আন্তর্জাতিক সংবাদমাধ্যম এএফপির প্রতিবেদনে বলা হয়েছে, পিএইচপির শনাক্ত হওয়া ত্রুটি কাজে লাগিয়ে সাইবার হামলাকারীরা পাসওয়ার্ড ছাড়াই দূর থেকে সার্ভারে অননুমোদিত নির্দেশনা কার্যকর করতে পারে। এতে সার্ভারের ফাইল, ডেটাবেজ ও গুরুত্বপূর্ণ তথ্যের নিরাপত্তা হুমকির মুখে পড়ার আশঙ্কা রয়েছে। এ ঝুঁকি মোকাবিলায় ফ্রান্স, নেদারল্যান্ডস ও বেলজিয়ামের বিভিন্ন সরকারি প্রতিষ্ঠান এবং ডিজিটাল সেবায়ও সতর্কতামূলক ব্যবস্থা নেওয়া হয়েছে।
তবে পিএইচপি ব্যবহার করা সব ওয়েবসাইটই যে ঝুঁকিতে রয়েছে, তা নয়। সংশ্লিষ্ট ওয়েবসাইটে ব্যবহৃত সফটওয়্যারের সংস্করণ, নিরাপত্তা হালনাগাদ এবং সার্ভারের সুরক্ষাব্যবস্থার ওপর ঝুঁকির মাত্রা নির্ভর করছে।
সরকারের অ্যাসপায়ার টু ইনোভেট (এটুআই) প্রকল্পের কর্মকর্তারা জানিয়েছেন, ন্যাশনাল পোর্টাল ফ্রেমওয়ার্কের আওতাধীন প্রায় ৩৬ হাজার ৫০০টি ওয়েবসাইট পিএইচপিতে তৈরি নয়। ফলে নির্দিষ্ট এই ত্রুটির কারণে সেগুলোর সরাসরি আক্রান্ত হওয়ার আশঙ্কা নেই। তবে অন্যান্য সরকারি প্রতিষ্ঠানের ওয়েবসাইটে ব্যবহৃত প্রযুক্তি ও নিরাপত্তাব্যবস্থা যাচাই করা হচ্ছে।
এদিকে, সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট এ বিষয়ে সতর্কতা জারি করেছে। সংস্থাটি সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে সার্ভারে পিএইচপির ব্যবহার ও সংস্করণ শনাক্ত করে প্রয়োজনীয় নিরাপত্তা হালনাগাদ নিশ্চিত করার পরামর্শ দিয়েছে। তাৎক্ষণিকভাবে হালনাগাদ করা সম্ভব না হলে সার্ভারে প্রবেশাধিকার সীমিত করা এবং অননুমোদিত সংযোগ পর্যবেক্ষণের মতো বিকল্প নিরাপত্তাব্যবস্থা নেওয়ার নির্দেশনাও দেওয়া হয়েছে।